Samer
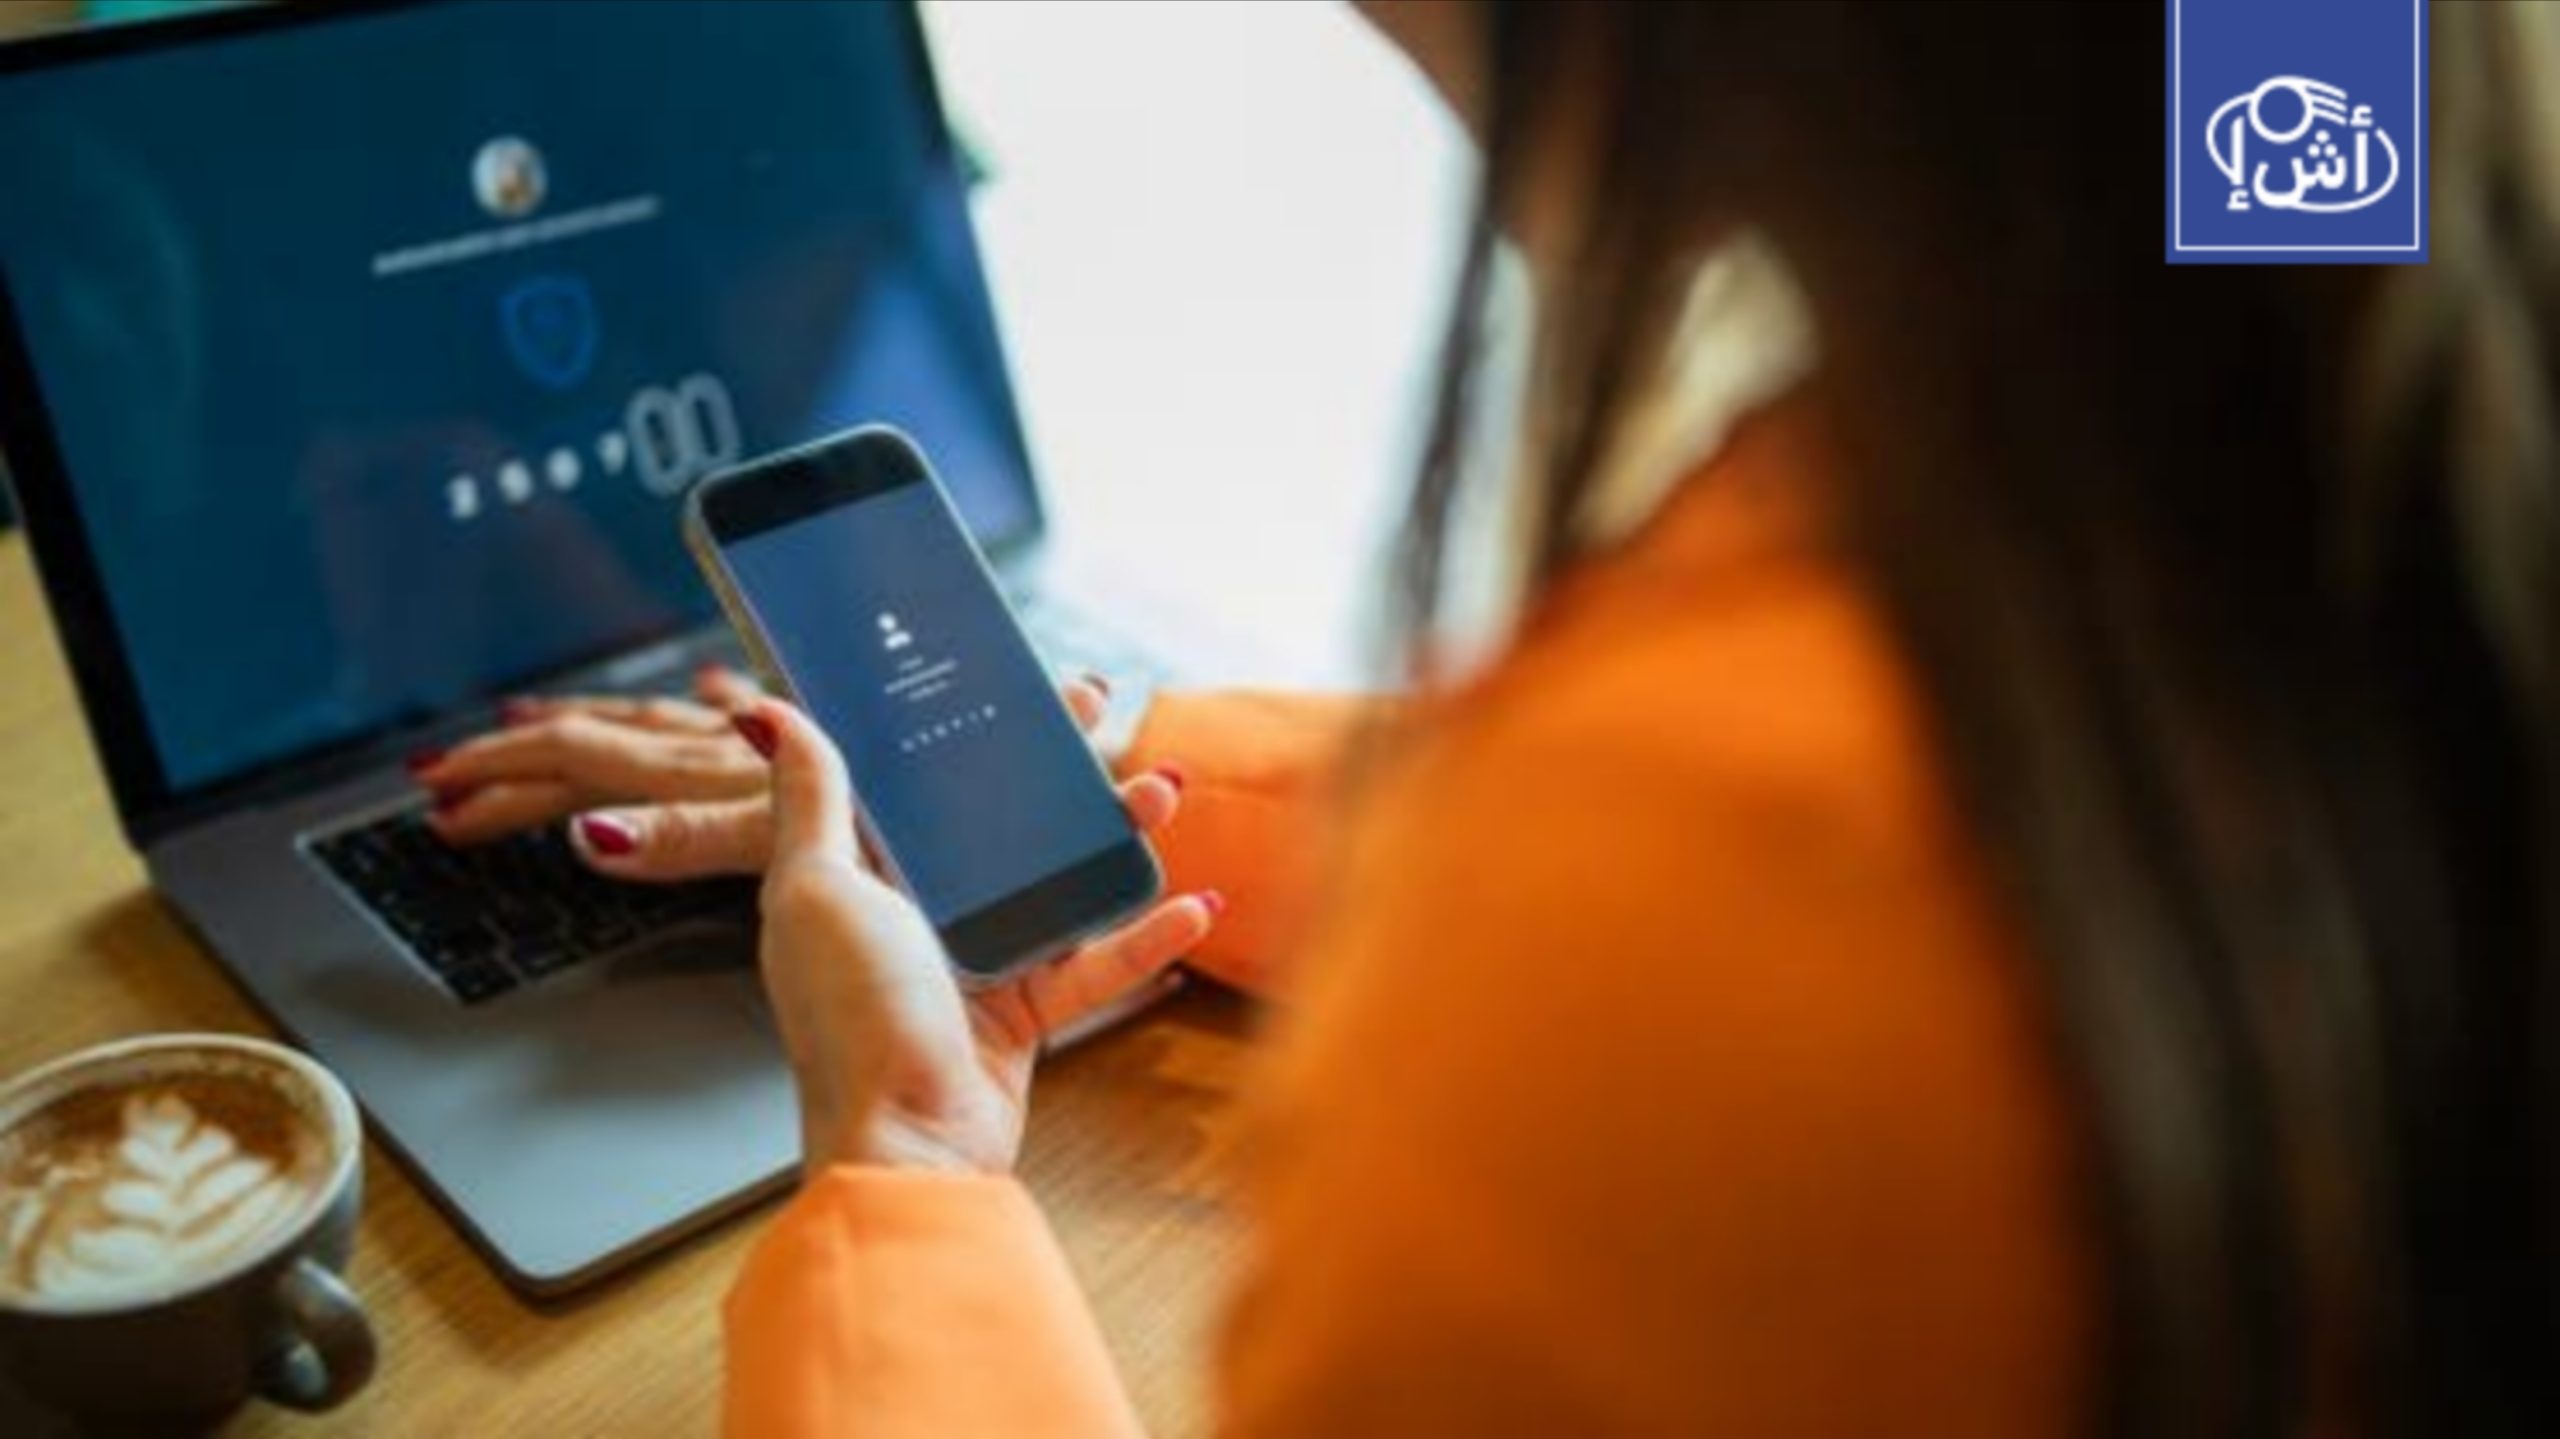
مخاطر الأمن السيبراني تتزايد داخل المؤسسات المصرية مع استخدام الموظفين أدوات الذكاء الاصطناعي غير المعتمدة لمعالجة بيانات العمل، ما يفتح المجال لتسرب المعلومات وتهديد أمن البيانات، بعيداً عن الهجمات التقليدية لاختراق الأنظمة.
ويتمثل أحد أبرز هذه المخاطر في لجوء الموظف إلى أدوات مجانية للذكاء الاصطناعي لإنجاز مهام يومية، مثل تلخيص التقارير أو مراجعة النصوص أو تحليل البيانات أو المساعدة في كتابة الأكواد البرمجية، دون التأكد من مستوى حماية البيانات التي يجري إدخالها إلى تلك الخدمات أو من سياسات استخدامها وتخزينها.
ويقول الدكتور محمد محسن رمضان، رئيس وحدة الذكاء الاصطناعي والأمن السيبراني بمركز العرب للأبحاث والدراسات، في تصريحات صحفية، إن هذه الظاهرة تمثل تطوراً لمشكلة كانت معروفة في قطاع التكنولوجيا تحت مسمى استخدام البرمجيات غير المعتمدة، لكنها أصبحت أكثر تعقيداً مع الانتشار الواسع لأدوات الذكاء الاصطناعي وقدرتها على التعامل مع النصوص وقواعد البيانات والأكواد البرمجية.
وأوضح رمضان أن الموظف قد يستخدم هذه الأدوات بحسن نية، بهدف اختصار الوقت والجهد، لكنه قد لا يدرك أن المخاطر لا ترتبط فقط بالنتيجة التي يحصل عليها، وإنما أيضاً بإمكانية خروج معلومات حساسة من البيئة المؤسسية إلى خدمات خارجية لا تخضع بالضرورة لسياسات الحماية التي تعتمدها المؤسسة.
وبحسب الأرقام التي أوردها رمضان، ارتفعت نسبة استخدام تطبيقات الذكاء الاصطناعي التوليدي داخل المؤسسات من 74% في عام 2025 إلى 96% في عام 2026، في مؤشر على سرعة انتشار هذه الأدوات مقارنة بوتيرة تطوير سياسات الحوكمة والضوابط الأمنية اللازمة لاستخدامها.
وأشار إلى أن 38% من الموظفين أفادوا بأنهم شاركوا معلومات حساسة تخص العمل مع أدوات للذكاء الاصطناعي دون الحصول على إذن من أصحاب العمل.
وتبرز هنا سيناريوهات لتسريب البيانات قد تحدث دون وجود نية للإضرار بالمؤسسة، مثل قيام موظفي الموارد البشرية بإدخال سير ذاتية في أدوات خارجية بهدف تحليلها، أو لجوء الإدارات القانونية إلى منصات الذكاء الاصطناعي لمراجعة عقود تتضمن معلومات سرية، أو استخدام موظفين لبيانات العملاء في طلبات موجهة إلى خدمات عامة.
ومن جانبه، يقول اللواء محمد رجائي، مساعد وزير الداخلية المصري الأسبق، إن مفهوم الأمن السيبراني لم يعد يقتصر على منع المهاجمين من الوصول إلى الأنظمة، بل أصبح يشمل أيضاً حماية البيانات من الخروج غير المقصود من البيئة المؤسسية.
وأوضح أن خطورة هذا النوع من المخاطر تكمن في أن النشاط الذي يؤدي إلى تسريب المعلومات قد يبدو طبيعياً تماماً بالنسبة إلى المستخدم، إذ يفتح الموظف موقعاً أو تطبيقاً، ويلصق نصاً أو ملفاً، ثم يحصل على إجابة ويغلق الصفحة، من دون أن يترك ذلك بالضرورة مؤشرات واضحة على حدوث اختراق.
وبالتالي، قد لا تتمكن بعض آليات الحماية التقليدية من اكتشاف هذا النوع من الاستخدام بسهولة، خصوصاً عندما لا يكون هناك مهاجم خارجي أو برمجية خبيثة أو محاولة اختراق مباشرة، وإنما عملية إدخال متعمدة للبيانات من جانب مستخدم يمتلك أصلاً صلاحية الوصول إليها.
ويرى رجائي أن التعامل مع هذه المخاطر لا ينبغي أن يقوم على حظر أدوات الذكاء الاصطناعي بشكل شامل، موضحاً أن المنع غير المدروس قد يدفع بعض الموظفين إلى استخدام هذه الخدمات بصورة أكثر سرية، ما يصعب على المؤسسات معرفة الأدوات المستخدمة والبيانات التي يتم إدخالها إليها.
ودعا بدلاً من ذلك إلى اعتماد سياسة تقوم على الاستخدام الآمن والحوكمة، من خلال إعداد خريطة واضحة لاستخدامات الذكاء الاصطناعي داخل المؤسسة، وتصنيف الأدوات والبيانات بحسب درجة حساسيتها، وتحديد التطبيقات المسموح باستخدامها وتلك المحظورة، مع توفير بدائل آمنة ومعتمدة للموظفين.
كما شدد على أهمية ضبط صلاحيات الأنظمة ووكلاء الذكاء الاصطناعي، بما يضمن عدم تمكنها من الوصول إلى الملفات أو قواعد البيانات الحساسة دون رقابة أو ضوابط مناسبة.
وأكد كذلك أن التوعية والتدريب يمثلان جزءاً أساسياً من منظومة الحماية، إذ لا يكفي توفير أدوات تقنية متقدمة إذا لم يكن العاملون على دراية بالبيانات التي يمكن مشاركتها مع أدوات الذكاء الاصطناعي، وتلك التي يجب أن تبقى داخل البيئة المؤسسية.
وتكشف هذه المخاطر عن تحول في طبيعة التحديات التي تواجه الأمن السيبراني مع توسع استخدام الذكاء الاصطناعي، إذ لم تعد حماية المؤسسة مرتبطة فقط بإغلاق منافذ الاختراق، وإنما أصبحت تشمل أيضاً التحكم في كيفية انتقال البيانات واستخدامها داخل الأدوات الرقمية التي يلجأ إليها الموظفون لإنجاز أعمالهم اليومية.
منتخب مصر للناشئات يتوج بلقب أفروباسكت تحت 16 سنة لأول مرة في التاريخ